11月3日,2026年世界互联网大会“互联网之光”博览会在乌镇举行。“精品首发”主题论坛上,网易智企副总经理、易盾业务负责人朱浩齐以《基于双向AI安全架构的AI原生安全产品体系》为题发表分享,并首发CMA审核智能体、DeepGuard人脸鉴伪、AI应用与智能体安全三项成果。
AI部署进业务之后,安全的思路变了
“AI时代来得太快了。”朱浩齐在开场时说,AI正在像电一样,很快会进入所有人的日常工作和生活,到时候没有AI,可能不知道该怎么工作。
电刚被发明的时候,也带来了线路暴露引发火灾、人触电受伤等安全问题。新技术都有两面性,AI也一样:它带来便利的同时,也带来了新的风险,比如AI伪造的人物画像、音视频已经足以以假乱真,智能体可以主动寻找系统漏洞,黑客也能借助AI扫描软件系统的漏洞。
过去,企业做安全,核心是防外部入侵,好比给门加把锁。但当AI嵌入业务流程,AI自身就是一个“黑盒”,也可能成为风险来源:生成违规内容、被诱导越狱、泄露敏感数据、执行任务时越权。
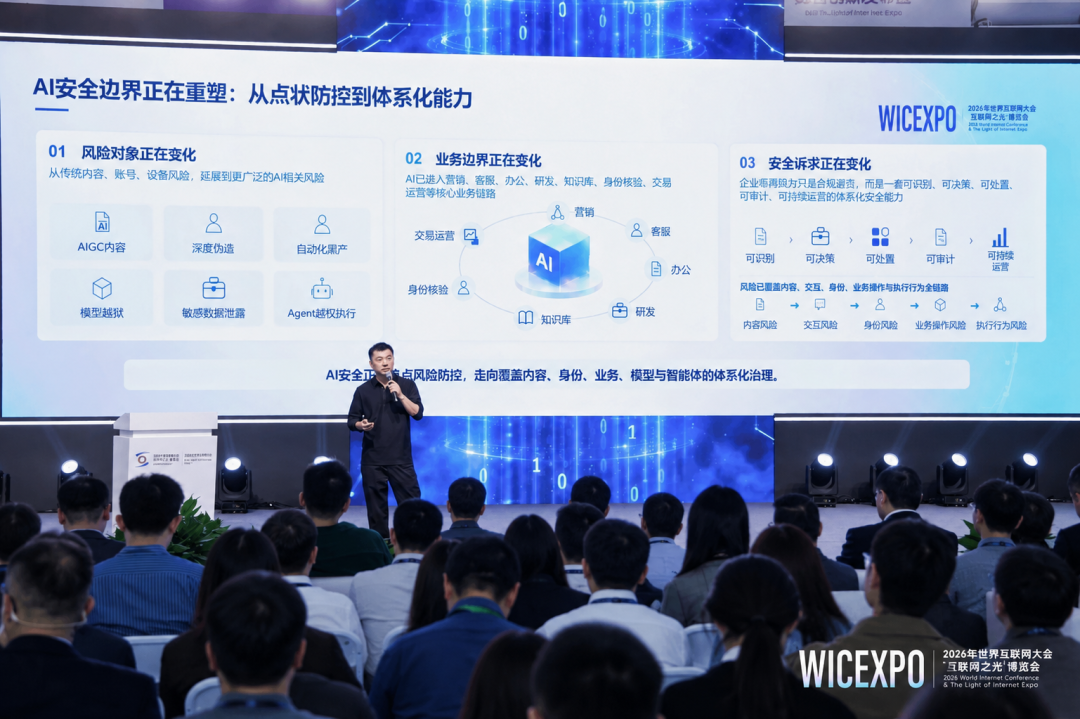
风险对象、业务边界和安全诉求都在变化:
风险对象在变: 从传统的内容、账号、设备风险,延展到AIGC内容、深度伪造、自动化黑产、模型越狱、敏感数据泄露、Agent越权执行。
业务边界在变: AI已进入营销、客服、办公、研发、知识库、身份核验、交易运营等核心链路,风险覆盖内容、交互、身份、业务操作与执行行为。
安全诉求在变: 企业需要的不只是检测接口,而是可识别、可决策、可处置、可审计、可持续运营的体系化能力。
最大的变化,是安全从“单点防御”走向“全链路防御”。
双向AI安全架构
针对这一趋势,易盾提出以内容理解与行为治理为核心的双向AI安全架构。
AI for 安全:用AI对抗AI。
传统安全策略依赖安全专家凭经验、手工调整策略和参数。面对AI驱动的攻击,人工对抗已经跟不上变化。“靠人去对抗AI,是根本对抗不过来的。”易盾的做法是用安全智能体,根据攻击数据和样本,自动生成安全规则、策略和模型,自动验证效果和召回率,再帮助业务自动上线。安全人员只需根据灰度运行结果做验收确认。
安全 for AI:让AI可控地落地。
AI应用如果没有算法备案、安全围栏等必要的防护建设,就难以合规上线。以大模型安全围栏为例,它在大模型的输入端和输出端做实时内容理解与安全检测,对诱导、隐私泄露等风险进行拦截或修正,对流式输出也能实时发现问题。
两个方向形成飞轮。 有了安全保障,AI才能在更广的范围内落地;有了真实的应用场景,安全产品就有更多现实数据来变得更强。AI赋能安全,安全保障AI,双向循环,共同上升。
两个方向共享同一个底座,即易盾在内容安全、业务风控与安全运营上的长期积累:海量样本与治理经验、丰富的风控场景与策略、专业的运营团队。
AI原生安全产品体系
易盾已深耕数字内容安全二十余年,从网易邮箱反垃圾,到游戏反外挂,再到今天的大模型内容审核。在这些积累之上,易盾构建了覆盖数据、应用、身份、模型与智能体的AI原生安全产品体系。
第一层
AI内容与数据安全:守护AI生成、传播、引用和处理的内容与数据可信
代表产品:AI内容审核、AI内容分析、CMA审核智能体、智能审核系统。
内容,是大模型与真实世界交互的核心支点。内容安全做到最好,是所有大模型安全的基础。
第二层
AI交互与身份安全:守护人与AI、人与业务系统之间的交互可信
代表产品:AI业务风控、风控引擎、设备指纹、行为式验证码、应用安全、DeepGuard人脸鉴伪、人脸检测。
曾经“无图无真相”,如今AI伪造的音视频已经足够以假乱真。在AI时代,确认屏幕对面是不是真人,成为越来越迫切的需求。
第三层
AI模型与智能体安全:守护模型交互、工具调用与智能任务执行可信
代表产品:大模型安全围栏、大模型安全测评、智能体安全平台、智能体供应链安全、智能体安全测评。
AI已经从生成内容、对话聊天,走向调用工具、执行命令。没有足够可信的安全防护体系,AI的普及将受到巨大影响。行为,是智能体“执行任务”之后必须管住的新边界。
三项首发成果
CMA审核智能体:让复杂内容审核具备专业判断与持续进化能力
CMA,全称Content Moderation Agent,是面向海量内容识别与分析需求推出的内容审核智能体。它以自研内容安全大模型,结合多类专项小模型,让多个智能体承接不同的审核标准与需求,可7×24小时不间断运行,并支持快速横向扩容。
有人会问:直接接一个大模型,不也能做审核吗?不少客户都这么尝试过,但实践中发现行不通。CMA有三项关键突破:
① 大小模型组合,兼顾效果与效率。 易盾每天处理几百亿级的数据,其中95%以上是正常内容,全部交给大模型既不现实,也不经济。易盾基于二十余年积累的海量样本训练垂类小模型做初筛,再把复杂、疑难的内容交给大模型研判。
② 多Agent策略自动进化。 同一段提示词,人工调优可能要三四天,也未必能调到最好。易盾由样本分析、策略生成和评估筛选等多个Agent协同,完成误判归因、Prompt优化与离线验证,让模型能力得到更充分的发挥。对“什么是低俗”“什么是不良导向”这类难以用语言精确定义的隐晦问题,只需提供大量案例,效果就会明显提升。
③ 领域知识动态增强。 融合20余年审核规则、千万级风险案例及专业知识,通过RAG与业务规则完成行业化适配。客户还可以快速导入自有知识库,让CMA具备品牌、侵权等专属领域的识别能力。
让审核人员更轻松。 CMA先完成自动判白、判黑与分流,只把不确定、有争议的内容交给人工复核。审核人员从三班倒、长时间盯屏的同步审核中解放出来,成为异步的复核角色,把精力放在纠正AI错误案例、优化审核标准等更有价值的工作上。
真实项目效率提升: 某客户投诉工单审核场景,月均工单量250万+,纯人工审核平均出审时长35.7分钟。采用CMA智能体初审+人工复核后,出审时长缩短至12.3分钟,缩短近三分之二,人工复核效率提升200%+,审核准确率99.2%。
短剧审核实践: 短剧审核不只看广告侧内容,还要理解剧情和价值观导向。CMA可对内容逐帧分析,综合音视频与文本,覆盖低俗、擦边、不良价值观导向等风险。CMA每日审核量10万+分钟,审核准确率99%+,风险内容召回率提升21.4%。
不止于内容审核。 有客户把CMA用在停车场管理上,不只识别车牌,还判断车辆是否停在线内、是否违规停放、停了多久。凡是需要对数字内容做深度理解的场景,都有它的用武之地。
DeepGuard人脸鉴伪:从单点活体检测升级为多攻击面联合鉴伪
黑灰产可以借助Deepfake等技术生成极其逼真的伪造人脸,肉眼难辨,传统手段也难以识别,给身份验证带来新的困境。攻击手段还在复合化:AI换脸、屏幕翻拍、纸张打印、3D面具、摄像头劫持与视频注入……
DeepGuard针对每一类攻击面分别检测,汇总各维度数据后联合建模,最终由大模型综合研判,并在端侧结合环境检测,判断摄像头是否被劫持。
核心升级: 传统方法着力于寻找伪造痕迹,容易被新型生成方法绕过。DeepGuard换了一个思路:不去穷举各种“假”,而是学习足够多的真人样本,知道“正常的人是什么样子”,凡是偏离的就是异常。因此,面对从未见过的新型伪造手法,也有更强的泛化识别能力。
三个关键验证:
- 中国信通院“可信AI”人脸鉴伪能力专项评测,获得卓越级认证,覆盖生成式攻击、呈现攻击、注入攻击三类攻击面;
- 复合攻击场景下,整体攻击识别率95.4%,整体攻击识别精度96%;
- 在网易云音乐、网易游戏、LOFTER、网易邮箱等业务完成日均百万级检测验证。
AI应用与智能体安全:把防护边界延伸到工具调用与行为执行
当AI从“回答问题”走向“执行任务”,防护边界也要随之延伸。该方案以内容理解与意图识别为核心,覆盖AI交互、工具调用与行为执行的全链路:
意图识别与行为决策: 对输入做意图识别,关联原始意图、上下文、执行动作与权限边界,判断目标偏离与越权风险;
工具调用与供应链安全: 对Skill、MCP等工具资产进行静态扫描、权限检查与资产发现,保障供应链安全;
敏感数据防泄露: 对AI输入输出做敏感数据识别,防止个人隐私与企业机密外泄,包括员工误将密码、密钥等信息输入AI;
支持私有化部署: 可在企业内部私有化部署,保障企业内所有AI应用、AI资产都处于安全管控之下。
三项创新: 内容与行为一体化防护、意图驱动的安全决策、统一编排与持续进化。
一个场景: 员工从任意渠道下载一个Skill,智能体安全平台会先做静态扫描;智能体运行时,平台再做实时安全扫描,一旦发现高风险行为,直接拦截。某客户部署易盾智能体安全平台后,一个月内拦截数十起隐私信息或公司机密外泄行为。
国际赛事验证: 2026年7月,获UbiComp 2026可信AI国际评测“敏感信息识别与隐私合规”赛道第一名; 2026年8月,获东盟AI安全攻防大赛优秀奖。
让AI安全成为产业智能化升级的基础能力
易盾的发展,伴随着国内AI产业从单点问答走向规模化应用的全过程,安全能力也从单点产品走向体系化治理。围绕这一路径,易盾提出四大价值主张:从单点检测走向体系化治理,从产品供给走向场景价值,从项目交付走向规模化复制,从被动防护走向持续运营。
朱浩齐在分享最后说:如果有一天,AI像水电煤一样成为我们生活中的基础能力,那么我们也希望易盾的安全能力能够融入其中,成为标准化的、最好是无感知的一部分。
AI for 安全,安全 for AI。
易盾——让科技更安全,让安全更舒适。