假设你的 SDK 正被集成在几百个 App 里:广告位、推送、支付、账号与实名能力都经由它运转。攻击者盯上的往往不是某一款 App,而是这份被反复复用的组件——只要拆开一次、改造一次,风险就会沿集成关系扩散到所有宿主。SDK 如何防 AI 逆向?关键是把 SDK 当作独立于宿主的安全对象来加固。本文从 SDK 的风险面、风险传导路径、加固边界、分层防护与持续运营展开。
一、SDK 自身面临哪些典型风险?
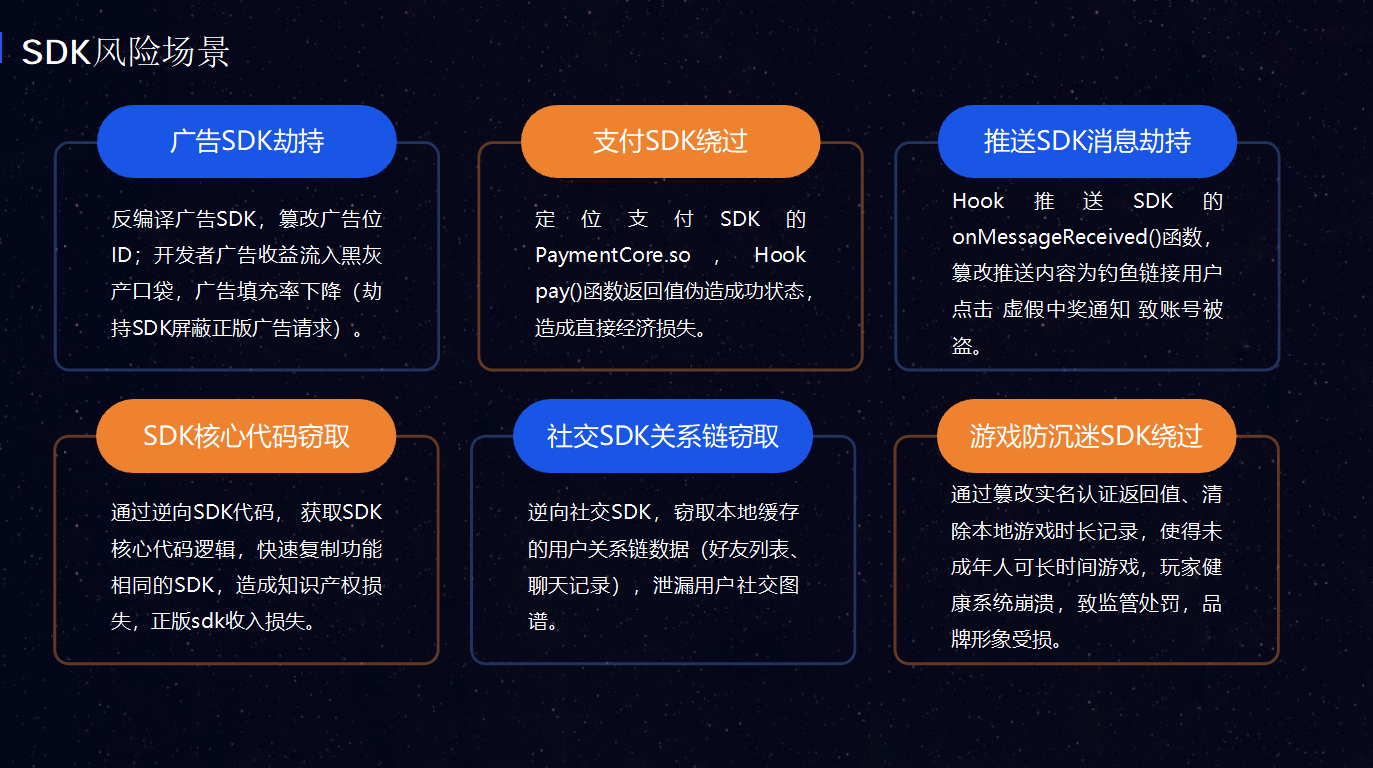
SDK 承载的功能越靠近交易与用户身份,被逆向后的损失越直接。常见的风险集中在几类:
- 广告位与支付逻辑被篡改:计费、分成、订单与回调相关逻辑被改写,收入链路失真;多个宿主共用同一份 SDK 时,影响会被同步放大。
- 推送内容被劫持:消息通道被接管后,宿主用户收到的内容不再可信,还可能被夹带异常信息。
- 核心代码被复制:SDK 沉淀的算法与业务逻辑被完整提取,同类业务可以直接复用。
- 用户关系链泄露:涉及账号数据与社交关系的 SDK 一旦被分析,宿主侧用户资产同步承压。
- 实名与防沉迷逻辑被绕过:合规能力失效,依赖该 SDK 的宿主应用同时失去这层防线。
同一份 SDK 越流行,被逆向一次的收益对攻击者越大,防护的责任也就越重。具体攻击手法本文不展开。
二、风险如何从 SDK 传导到宿主?
SDK 与宿主共享运行进程和部分权限,SDK 被改造,宿主很难置身事外。传导主要有两条路径:
- 恶意代码带入宿主:被篡改的 SDK 可能在二次打包时被再次并入宿主安装包,恶意代码随之进入用户设备;SDK 被提取、改造后再分发,同样会成为宿主版本失真的源头。
- 下架与品牌风险:宿主正式版本与异常版本难以区分,异常版本引发的投诉、合规与安全事件,会直接作用到产品口碑与品牌信任。
集成越多,风险覆盖越广。你的 SDK 被集成在几百个 App 里,一旦被逆向,坏的不是一个 App,而是一整片宿主生态。
三、SDK 加固到底在防什么?
SDK 加固,是把 SDK 自己的代码、逻辑与签名保护起来,避免 SDK 被提取、篡改、二次打包后再分发。它与应用加固的区别在保护对象:应用加固守住的是宿主安装包,SDK 加固守住的是被多个宿主复用的组件本身。
保护对象不止移动端
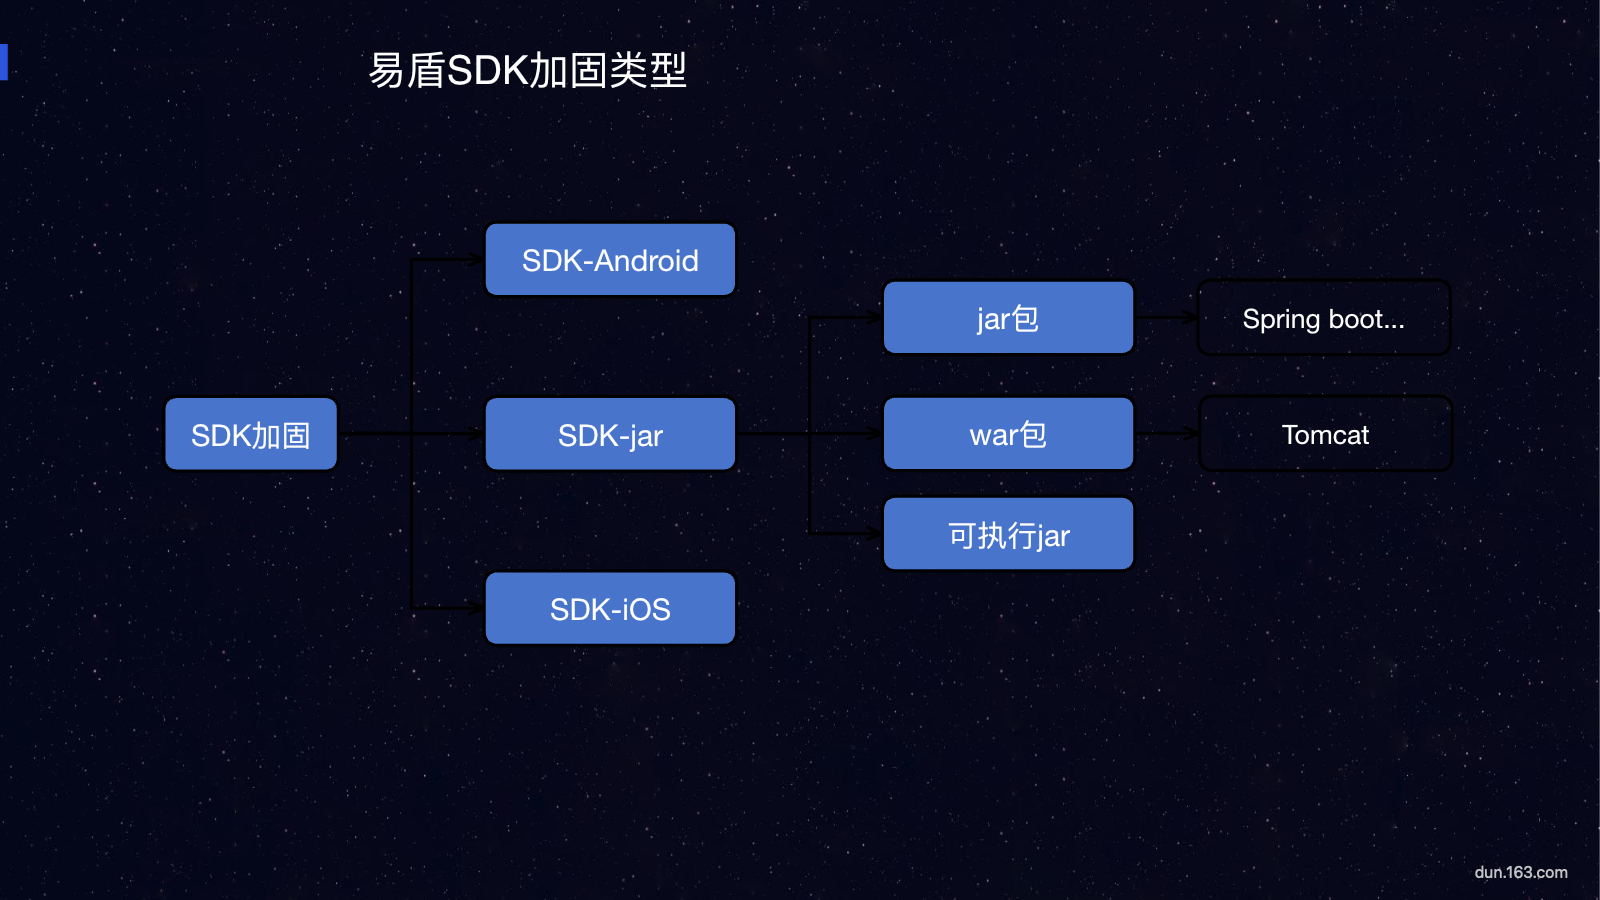
可覆盖 Android SDK、iOS SDK,也支持 Jar、War、Spring Boot、Tomcat 等组件形态。判断标准是代码是否被复用、被分发、承载关键逻辑,而不是只看是不是手机上的 SDK。
目标是方向,不是承诺
面对 AI 参与的分析流程,加固沿攻击链分层布防,目标是把观察、理解、计划、执行四个环节逐一打散:让观察不完整、理解不连续、计划不可靠、执行不稳定。这是防护方向,不是对「无法破解」的承诺。
四、五层能力如何沿 AI 攻击链布防?
沿攻击链,SDK 加固可按五层组织能力,让每一层对应攻击过程中的一个薄弱点:
- 事前识别:AI 破解预分析、资产识别与基线测评,先厘清 SDK 里哪些逻辑值得优先保护、当前暴露到什么程度。
- 隐藏观察:运行时解密、环境检测、内存隐藏与 Hook 检测,减少攻击者在运行期持续观察 SDK 行为的机会。
- 打断理解:代码下沉、混淆、虚拟化与语义断层,让拆解出来的代码难以还原业务语义。
- 诱导误判:增加结论确认的不确定性,抬高分析者验证判断的成本。
- 持续运营:行为上报、异常样本复盘与策略更新,让防护随着攻击手法一同演进。
五层不是按顺序走一遍就结束,而是同一份 SDK 在不同阶段可以反复触发的协同体系。
五、SDK 加固能覆盖哪些类型与能力?
针对 Android/iOS SDK,加固动作可覆盖加壳、混淆、VMP、动态保护、防篡改、防模拟执行、完整性校验、防调试、防 Hook 与防二次打包;涉及关键算法与敏感逻辑时,还可结合 Java2C 等方式进一步降低语义暴露。
能力选择应以资产分级为前提:承载交易、身份与合规判断的逻辑优先保护,普通展示逻辑不必付出同等成本;同时要与宿主集成方式、运行环境做兼容性适配。以网易智企·易盾应用加固为例,其能力覆盖上述 SDK 加固场景,可结合资产识别结果定制策略,并串联行为上报与异常复盘形成运营闭环。
六、为什么需要持续运营与按基线验收?
SDK 被众多宿主集成、版本节奏不一,一次发布前的静态保护难以应对会学习、会迁移的分析流程。持续运营要求:上线后持续收集行为上报,从异常样本中复盘暴露点并更新策略;宿主版本变化或系统环境升级时重新复测,避免保护随集成方式失效。
验收建议使用同版本、同条件下的相对证据:对比加固前后,SDK 关键逻辑被定位、理解与稳定复现的难度是否提升,正常功能与兼容性是否不受影响。
常见问题
Q1:宿主 App 已经做了应用加固,还需要单独防 SDK 逆向吗?
A:需要分开看。应用加固保护宿主安装包,SDK 加固保护被多个宿主复用的组件;SDK 一旦被逆向,影响面覆盖所有集成方。被广泛集成的 SDK 应作为独立对象,建立自己的保护与验收基线。
Q2:SDK 加固会不会拖慢宿主或破坏兼容性?
A:SDK 运行在宿主进程内,加固策略需与集成方式、宿主版本和系统环境匹配。落地前先做基线测评,发布后对启动、关键功能和主要设备系统做回归,发现异常可回滚并纳入复盘,再更新后续策略。
Q3:服务端的 Jar、War、Spring Boot 也需要加固吗?
A:视复用与分发程度而定。被多处复用的服务端组件若承载核心逻辑,一旦代码泄露或被改造,风险同样沿依赖关系传导,可纳入与 SDK 一致的防护与验收流程。
Q4:做了加固,就能保证 SDK 不被逆向吗?
A:不能以此作承诺。加固的方向是让观察不完整、理解不连续、计划不可靠、执行不稳定,再通过持续运营抬高整体分析成本;效果应看同版本、同条件下分析难度与复现难度的相对变化。
如需评估 SDK 在宿主生态中的暴露面,设计防逆向加固与持续运营方案,可了解网易智企·易盾应用加固,申请试用。