App加固的常见做法是"上线前加一层保护,加完就交付"。但在攻击者借助AI批量分析、自动尝试破解的场景下,一次加固长期不变,会逐渐跟不上攻击节奏。御AI对抗式加固的思路,是把安全做成持续运转的闭环:加固前先做AI破解预分析,再定策略、加固、护航,上线后持续复盘、迭代策略。本文按这条路径,拆解每一步具体怎么做。概括成一句话:御AI对抗式加固的落地,是把加固从「上线前的一次动作」变成「预分析、策略、验证、复盘、迭代」五步持续运转的闭环。
一、落地总览:持续对抗的闭环,而不是一次交付
御AI对抗式加固方案来自网易智企·易盾。它的防守目标可以用"四不"来概括——让攻击者的观察不完整、理解不连续、计划不可靠、执行不稳定。需要强调的是,这是方向性的目标,不是"让攻击彻底失效"的保证;加固的本质是持续抬高攻击成本、压缩攻击窗口。
落地主线是一条产品化运营闭环:方案设计→攻防验证→策略发布→上线护航→线上复盘→策略迭代。核心思想是持续对抗,而不是一次加固长期不变。这条闭环把"上线前"和"上线后"连了起来,安全动作从单点交付变成持续运转。
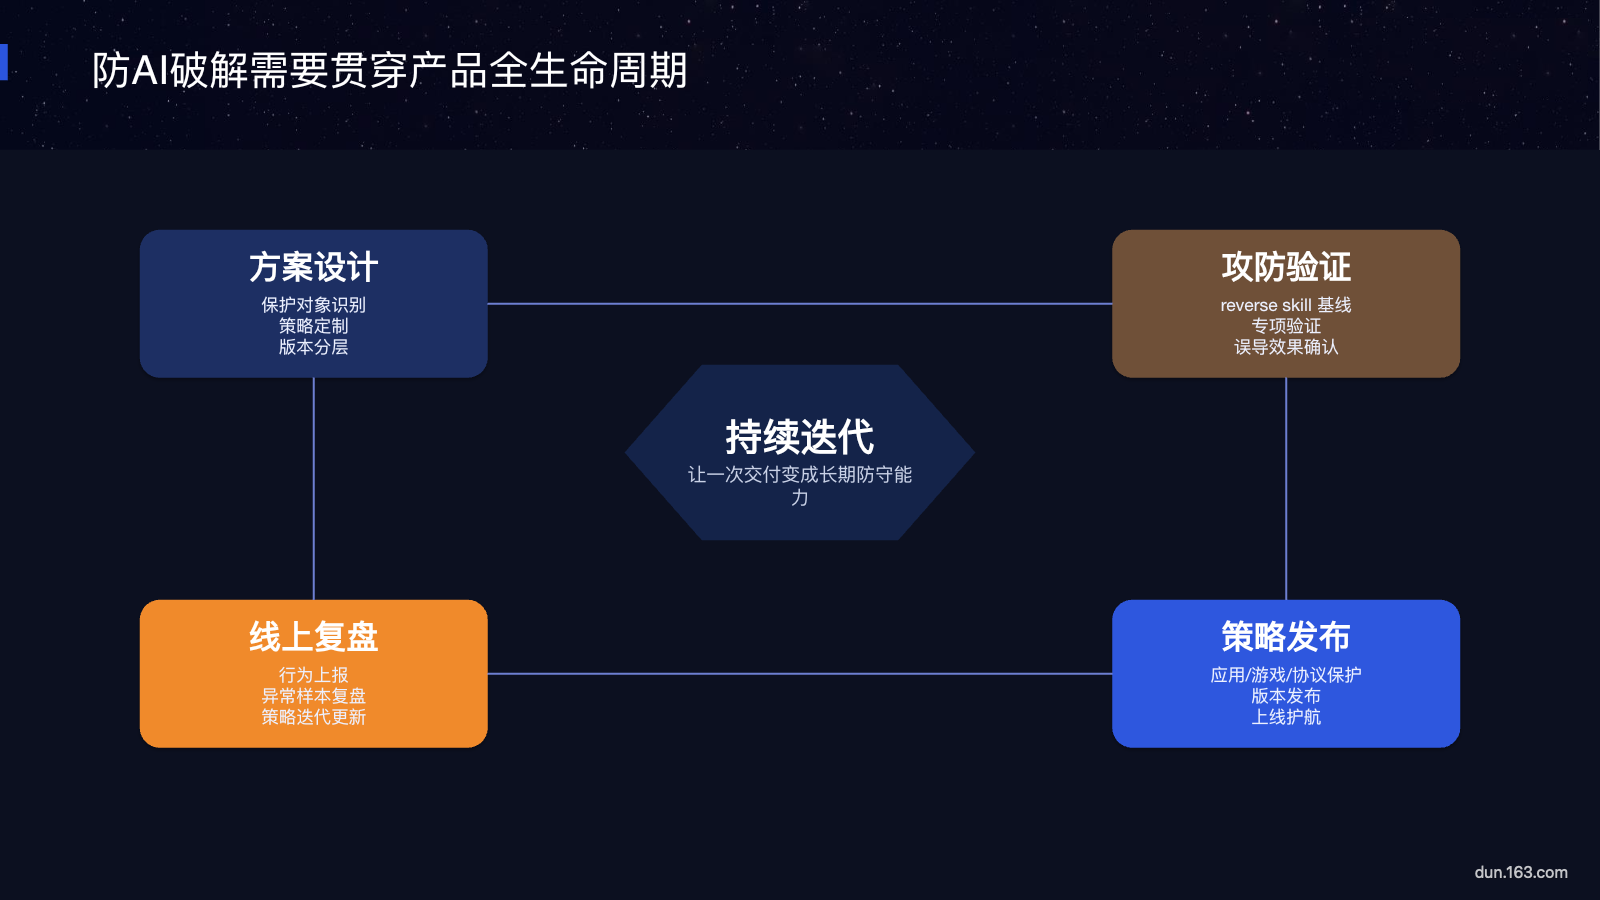
五阶段闭环
闭环可以拆成五个阶段:方案设计阶段先预分析、定策略;攻防验证阶段用攻击视角检验策略是否站得住;策略发布阶段把验证过的策略固化上线;上线护航阶段盯住发布初期的异常;线上复盘阶段回到数据,评估策略效果,为下一轮迭代提供依据。每个阶段都应有明确产出:预分析产出资产与风险分析结论,攻防验证产出策略可行性的验证结果,线上复盘产出异常样本分析与策略调整方向。
四不防守目标
"四不"对应攻击链上的不同环节。观察不完整,是让攻击者看不到完整的目标信息;理解不连续,是打乱他对保护机制的还原节奏;计划不可靠,是让他的破解方案建立在错误前提上;执行不稳定,是让自动化破解工具在落地时频繁失效。四个方向相互配合,整体拖慢攻击节奏。
二、预分析:加固前先看清暴露面和高价值资产
很多团队的加固动作是从"选保护项"开始的,御AI则把起点前移了一步——在加固之前,先做AI破解预分析。
AI破解预分析做什么
AI破解预分析是在加固前,先分析目标应用的暴露面、高价值资产与风险路径,作为后续策略设计的依据。具体来说,就是站在攻击者视角,先想清楚:哪些资产最值钱、哪些路径最容易被盯上、自动化攻击会从哪里切入。有了这份预分析,后续的策略定制才有靶子,而不是凭经验堆保护项。这一阶段的产出,是一份暴露面与高价值资产的分析结论,直接作为策略设计的输入。
从预分析到方案
预分析的结果直接进入方案环节。方案环节的工作包括保护对象识别、策略定制、版本分层和专家服务。保护对象识别回答"护什么",策略定制回答"怎么护",版本分层回答"不同版本怎么差异化处理",专家服务则在复杂场景下补齐团队的能力缺口。这样,策略不是拍脑袋定的,而是从预分析里长出来的。
三、策略与落地:保护对象、策略定制到加固
御AI的服务组件分成评估、方案、落地、运营四个环节,前面两个环节已经讲到,这里重点看落地环节。
服务组件四环节
评估环节对应AI破解预分析;方案环节对应保护对象识别、策略定制、版本分层和专家服务;落地环节对应应用加固、游戏加固、协议保护三类能力;运营环节对应行为上报、异常样本复盘和策略更新迭代。四个环节首尾相接,评估给方案提供依据,运营把线上的真实攻击情况反馈回策略。
沿攻击链的五层能力
落地能力可以沿攻击链对应成五层:事前识别、隐藏观察、打断理解、诱导误判、持续运营。事前识别是预分析阶段的事;隐藏观察和打断理解作用在攻击者观察、理解的环节;诱导误判让攻击者基于错误信息制定计划;持续运营则是把闭环跑起来,让前四层能力随攻击变化而更新。
策略怎么定制
策略定制的关键在于"分层"。不同版本、不同资产、不同风险路径,对应的保护强度不应该一样。高价值资产和关键路径投入更重的保护,普通路径做基础保护,这样既能守住重点,又避免无差别加固带来的额外开销。
四、交付方式:四种方式怎么选
御AI提供四种交付方式,适配不同的团队习惯和合规要求。
| 交付方式 | 核心流程与特点 | 适合谁 |
|---|---|---|
| SaaS在线加固 | 上传原包→加固→下载重签名,在线完成,无需部署本地加固环境 | 快速试用、自主操作的小步验证 |
| 命令行+CI/CD | 以Jar包形式嵌入CI/CD流水线,配置后随构建自动加固 | 发布流程已自动化、希望加固环节进入流水线的团队 |
| 图形化客户端 | Windows/macOS 可视化一键式操作 | 不习惯命令行、需要直观操作界面的场景 |
| 私有化部署 | 能力部署在客户环境,数据不出网,与本地安全流程打通 | 包体、代码、数据不能出网的客户 |
SaaS在线加固
SaaS在线加固的流程是:上传原包→加固→下载重签名。整个过程在线完成,适合快速试用、自主操作的小步验证场景,无需部署本地加固环境。
命令行+CI/CD
命令行工具以Jar包形式提供,可以嵌入CI/CD流水线,实现自动化持续交付。适合已经把发布流程自动化、希望加固环节也进入流水线的团队,完成流水线配置后,加固可随构建自动执行,不打断研发节奏。
图形化客户端
图形化客户端覆盖Windows和macOS,提供可视化一键式操作。适合不习惯命令行、需要直观操作界面的场景,把加固流程简化为点选和确认。
私有化部署
对于包体、代码或数据不能出网、需要与本地研发安全流程深度集成的客户,可以选择私有化部署。这种方式把加固能力部署在客户自己的环境里,数据不出网,安全动作与本地流程打通。私有化部署的具体资源规格,需结合实际业务规模评估确认。
五、运营:上线后怎么复盘、怎么迭代
加固上线不是终点。运营环节决定这套闭环能不能真正"持续"起来。
上线护航
策略发布后的上线初期,是异常最容易被捕捉的窗口。上线护航阶段盯住发布初期的运行情况,及时发现策略遗漏或攻击反弹,快速响应,而不是等到问题积累成事实后再处理。
线上复盘与策略迭代
线上复盘回到数据说话:行为上报收集线上的真实攻击行为,异常样本复盘分析这些样本对应哪条路径、哪层能力失效,最后落到策略更新迭代。复盘不是走形式,而是为下一轮"方案设计"提供输入,让闭环真正转起来。关于性能与耗时的影响,具体数值需结合实际项目复测确认,本文不作展开,这里不写死。
六、落地自检:闭环有没有转起来
落地前或复盘时,可以用五个问题自检:
- 加固前是否做过预分析,明确高价值资产与风险路径?
- 策略是否按资产价值做了分层,而不是全量统一强度?
- 上线前是否经过攻防验证,验证结论是否留档?
- 上线后的异常样本,是否有固定的复盘节奏?
- 策略最近一次迭代是什么时候,触发原因是否记录?
五个问题都能答上来,闭环才算真正转起来。
常见问题
Q1:御AI和传统加固有什么区别?
A:传统加固以"上线前加保护"为主,御AI把视角放在持续对抗上——加固前先预分析,加固后持续复盘迭代策略,目标是让攻击者的观察、理解、计划和执行都变得不可靠,而不是追求一次加固长期不变。
Q2:预分析一定要做吗?
A:预分析是策略设计的依据。跳过预分析直接加固,容易出现保护策略与资产价值错配——高价值路径保护不足、低价值路径过度加固。所以御AI把AI破解预分析放在加固之前。
Q3:四种交付方式怎么选?
A:想快速试用、自主操作选SaaS在线加固;需要接入持续交付流水线选命令行+CI/CD;想要可视化一键式操作选图形化客户端;包体、代码或数据不能出网、需要与本地研发安全流程深度集成的,选私有化部署。
Q4:加固上线后就结束了吗?
A:没有。御AI的核心是持续对抗,上线只是闭环的中段。上线后还有护航、行为上报、异常样本复盘和策略迭代,根据线上实际攻击情况不断调整保护策略。
如果不确定从哪一步开始,可以先选一个非核心版本完成预分析和小范围验证,再决定是否进入正式流水线。需要评估现有防护与工程影响,可通过网易智企·易盾应用加固申请试用,结合风险预分析与策略定制,形成适合自身业务的落地路径。