核验请求进来,画面里有个人在眨眼、转头,动作连贯。但摄像头并没有对着任何人——攻击者换掉的不是这张脸,而是「画面从哪来」。一句话:虚拟摄像头检测,核心判断不在人脸内容,而在画面来源与采集环境;内容伪造仍可能叠加,那是另一层要查的事。
一、这类攻击的共性:假不在人脸,在画面来源
虚拟摄像头、摄像头劫持与视频注入是同一类攻击的不同手法,伪造主要发生在采集链路,画面里的人脸内容可能完全正常。
三个词描述不同层级:虚拟摄像头是在系统里造出一个「摄像头」,让应用以为在读真实设备;摄像头劫持是接管采集链路;视频注入是把预录影像、实时转发画面或生成画面送进采集环节,绕过真实拍摄。落点一致:应用拿到的画面,不是此刻镜头前发生的事。
| 手法 | 被替换的环节 | 画面侧可能表现 |
|---|---|---|
| 虚拟摄像头 | 系统枚举到的摄像头设备 | 画面正常,设备身份与机型对不上 |
| 摄像头劫持 | 采集链路中的数据流 | 画面来源切换,分辨率或帧率跳变 |
| 视频注入 | 真实采集过程 | 画面稳定得过头,缺少手持抖动 |
翻拍的破绽在介质,换脸的破绽在像素,注入的破绽在「画面怎么来的」。检测这类攻击要先接受一个前提:画面里的脸可能正常。
二、端侧环境判断能看什么
端侧判断的不是「脸假不假」,而是「这个摄像头和这台设备,像不像一次正常采集」。
端侧拿到的信息比画面多:摄像头设备、设备与机型是否匹配、采集链路是否完整、环境有没有被改动。网易智企·易盾的端侧环境检测看的就是这些,不判断人脸内容,只判断画面来源是否可信。
虚拟摄像头:设备身份对不上
真实设备的摄像头对应固定的硬件与驱动信息。虚拟摄像头的设备身份往往与机型、系统环境不一致,画面来源可能在多个输入之间切换。端侧看的是这种不一致,不是设备名——设备名可被改写,设备身份与画面特征要对上却很难。
模拟器、改机与 Hook
模拟器通常没有真实摄像头硬件,传感器、机型与系统特征都会露出差异;改机工具修改参数,导致机型、系统属性与硬件特征矛盾;Hook 让运行环境被接管,采集调用链异常跳转。共同点是「环境与业务不匹配」:日常登录请求不该来自参数自相矛盾的设备。
这些信号都可能有正常解释:直播、录屏、会议软件会合法使用虚拟摄像头,定制系统也会让设备信息不标准。端侧输出的是风险信号,不是一票否决;它能判断环境异常,不能证明画面里的人是谁。
三、画面侧还能看到什么痕迹
注入的画面可以很干净,但真实采集留下的连续性很难复制,痕迹多在时间与边界上,不在五官上。
运动模糊与画面稳定性
真实手持采集带着轻微抖动,运动模糊的方向与动作、曝光时间对得上。注入素材常见表现为画面异常稳定或来源单一,也可能模糊方向与动作不一致、同一段动作反复出现。稳定本身不是罪证——防抖、三脚架都会让画面变稳。
黑边、比例与参数跳变
虚拟摄像头或数据流替换常出现画幅不匹配:画面比例与采集窗口不一致,边缘出现黑边、裁切或拉伸。采集链路被接管时,分辨率、帧率、曝光和白平衡也可能跳变,时间戳不再连续。正常通话里也会出现,单看一项不足以定论。
两类痕迹合起来,只能形成方向性判断:画面不像一次连续的现场采集。易盾的静默活体对劫持常见的运动模糊、黑边做了专项优化,但画面证据仍是概率信号,要与环境侧判断互相印证。
四、为什么图像鉴伪单独搞不定注入
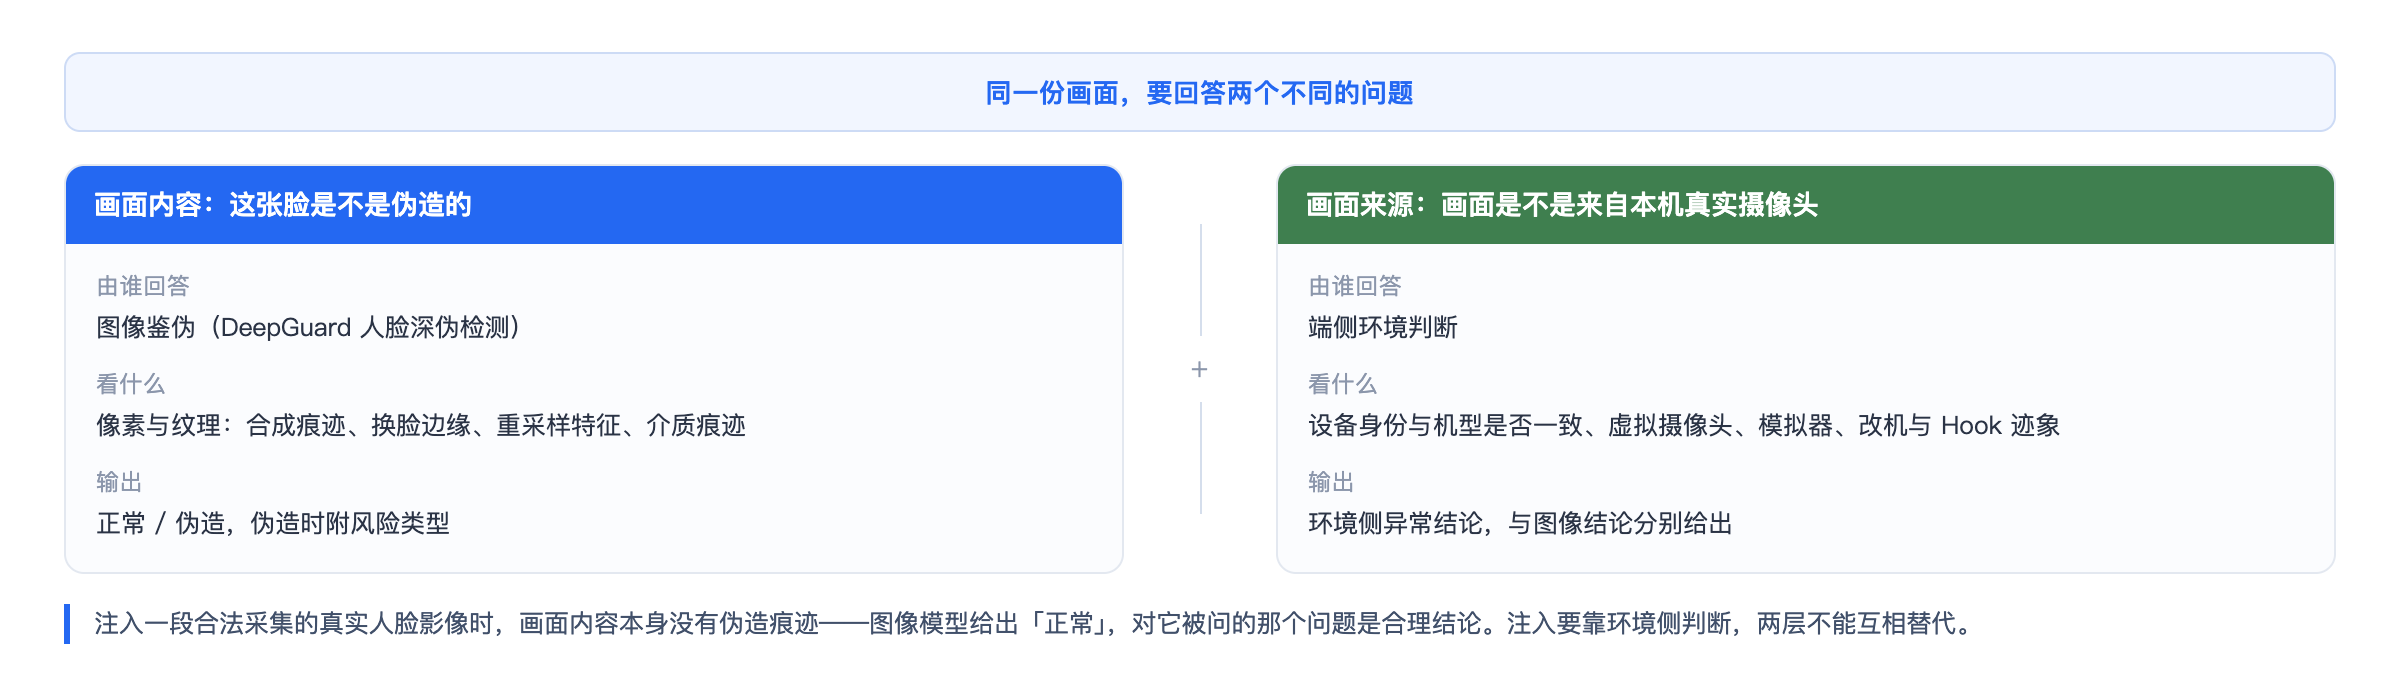
图像鉴伪回答「这张脸是不是伪造的」,注入回答「这段画面是不是来自摄像头」,两个问题不在同一层。
单份素材的图片检测,输入是画面,输出「正常」或「伪造」,伪造时给出风险类型。边界由输入决定:看得到像素,看不到设备与采集链路。
如果注入的是一段真实人脸影像——合法采集的录像或实时传输的真人画面——内容本身可能看不出伪造痕迹。图像模型给出「正常」,对它被问的问题来说是合理结论,不是失灵。要求它识别注入,等于让它回答输入里没有答案的问题。
反过来,环境判断也不能代替图像鉴伪:设备正常不代表人脸没被换,虚拟摄像头也可能被正常业务使用。
易盾把这类风险拆成多层信号看:端侧环境判断负责「画面从哪来」,活体识别呈现攻击与活体特征,图像鉴伪负责「内容是否伪造」,风控负责「请求像不像组织化攻击」。几路信号要交叉印证,单一路径都证明不了全部事实;汇总后输出通过、拦截、风险提示三种结果——三态结论属于方案层,单份素材的图片检测只给「正常」或「伪造」两值。
第三方评测方面,中国信通院「可信 AI」人脸鉴伪专项评测覆盖生成式、呈现、注入三类攻击面,易盾获卓越级认证。这是三类攻击面评测,不是单类注入指标。
五、落地时的策略设计
不要用一个开关解决注入,按风险分级把环境、活体、设备信息叠起来,低风险保体验,高风险加验证。
第一层是采集入口:端侧环境判断发现虚拟摄像头、模拟器、改机或 Hook 迹象,先抬高请求风险等级,不必立刻拒绝。第二层是活体:日常用静默活体,高风险用交互式活体,随机下发指令并打乱序列,让预录素材对不上号。第三层是图像鉴伪。第四层是风控联动,把设备风险、行为频次、黑灰产关联放进同一评分。易盾风控底座的风险标签覆盖 300+ 项。
| 风险级别 | 典型场景 | 建议组合 | 处置 |
|---|---|---|---|
| 低 | 日常登录、资料更新 | 静默活体 + 环境判断 | 通过;异常转二次验证 |
| 中 | 账号找回、权益领取 | 静默 + 鉴伪 + 设备风险 | 风险提示或加验 |
| 高 | 远程开户、证券实名、政务办事 | 交互式 + 环境 + 鉴伪 + 风控 | 正常通过;异常拦截或人工复核 |
有三个容易踩的坑:只拦已知的虚拟摄像头设备,名单外变体容易漏,要看设备身份与业务场景是否匹配;只看单次请求,会放过同一设备短时间内的多次核验、参数与机型不符这类组合信号;只给拦截不给复核,正常用户的兼容性问题会被误伤。
验收要按攻击面拆开:虚拟摄像头、视频注入、翻拍、换脸分别准备样本,分别看拦截与误报;用一个总识别率代替分面结果,会盖住某一类的短板。难度随设备与样本条件变化。
常见问题
注入类问题先分清「环境异常」与「画面异常」,判断主语和处置路径都不同。
Q1:虚拟摄像头检测和活体检测有什么区别?
A:活体检测回答「镜头前是不是活人」,虚拟摄像头检测回答「画面是不是来自真实摄像头」。注入真人影像时,活体可能看到真人动作,采集链路却是假的,两者要配合。
Q2:画面里没有黑边、没有模糊,是不是就不是注入?
A:不能这样判断。黑边和运动模糊只是常见特征,不是必要条件,高质量注入可以把画面做干净。要看设备环境、采集连续性与活体信号是否一致。
Q3:图像鉴伪能不能直接识别视频注入?
A:不能单独做到。图像鉴伪输入是画面,输出正常或伪造;注入的异常在画面之前。注入真实人脸画面时,图像侧可能给出正常结论,需要端侧环境判断补位。
Q4:已经接了活体检测,还需要做环境判断吗?
A:看业务被攻击的形态。风险主要来自照片、屏幕、面具时,活体仍是主力;出现虚拟摄像头、模拟器、改机或 Hook 时,要在活体之外补端侧环境判断与设备风险。
六、体验人脸鉴伪
注入类风险没有单点开关,先拿真实样本把环境、活体、鉴伪三段跑一遍,再定策略。
想先看易盾对一份人脸素材的鉴伪结论,可以从人脸鉴伪在线体验开始;涉及注入的验收,建议用真实设备与样本跑一轮。