广告变现 App 的营收命脉,是每一次广告的展示与点击。它因此成了攻击者最划算的目标:「破解去广告」改掉广告展示代码,让广告无法展示;「二次打包」重新打包分发盗版,替换广告位、还可能植入恶意代码。AI 又把观察、理解、计划、执行串成自动化流水线,代码、知识、工具三大暴露面共同放大攻击产能。本文讲清广告变现 App 如何建立去广告与二次打包的防护体系。
一、广告变现 App 面临哪些典型风险?
广告变现 App 的风险集中在几类:
- 破解去广告:广告展示代码被修改,广告无法展示,影响广告营收。
- 广告 SDK 或广告位劫持:正版广告收益被转移,填充率下降。
- 二次打包:破解后重新打包分发盗版,广告位被替换,还可能植入恶意代码。
- 广告位与支付逻辑被篡改:计费、分成与回调逻辑被改写,收入链路失真,是 SDK 加固的重点风险。
二、为什么 AI 让这些风险更容易?
过去去广告靠人工反复阅读、定位与试错;AI 把它变成可复用的批量流程——把观察、理解、计划、执行串成自动化流水线。关键是三大暴露面被同时放大:代码可被静态阅读,知识可沉淀复用,工具可组装成自动化分析能力。三者叠加,攻击者能更低成本完成「定位广告入口 → 理解调度关系 → 计划修改方案 → 执行并验证」的闭环。
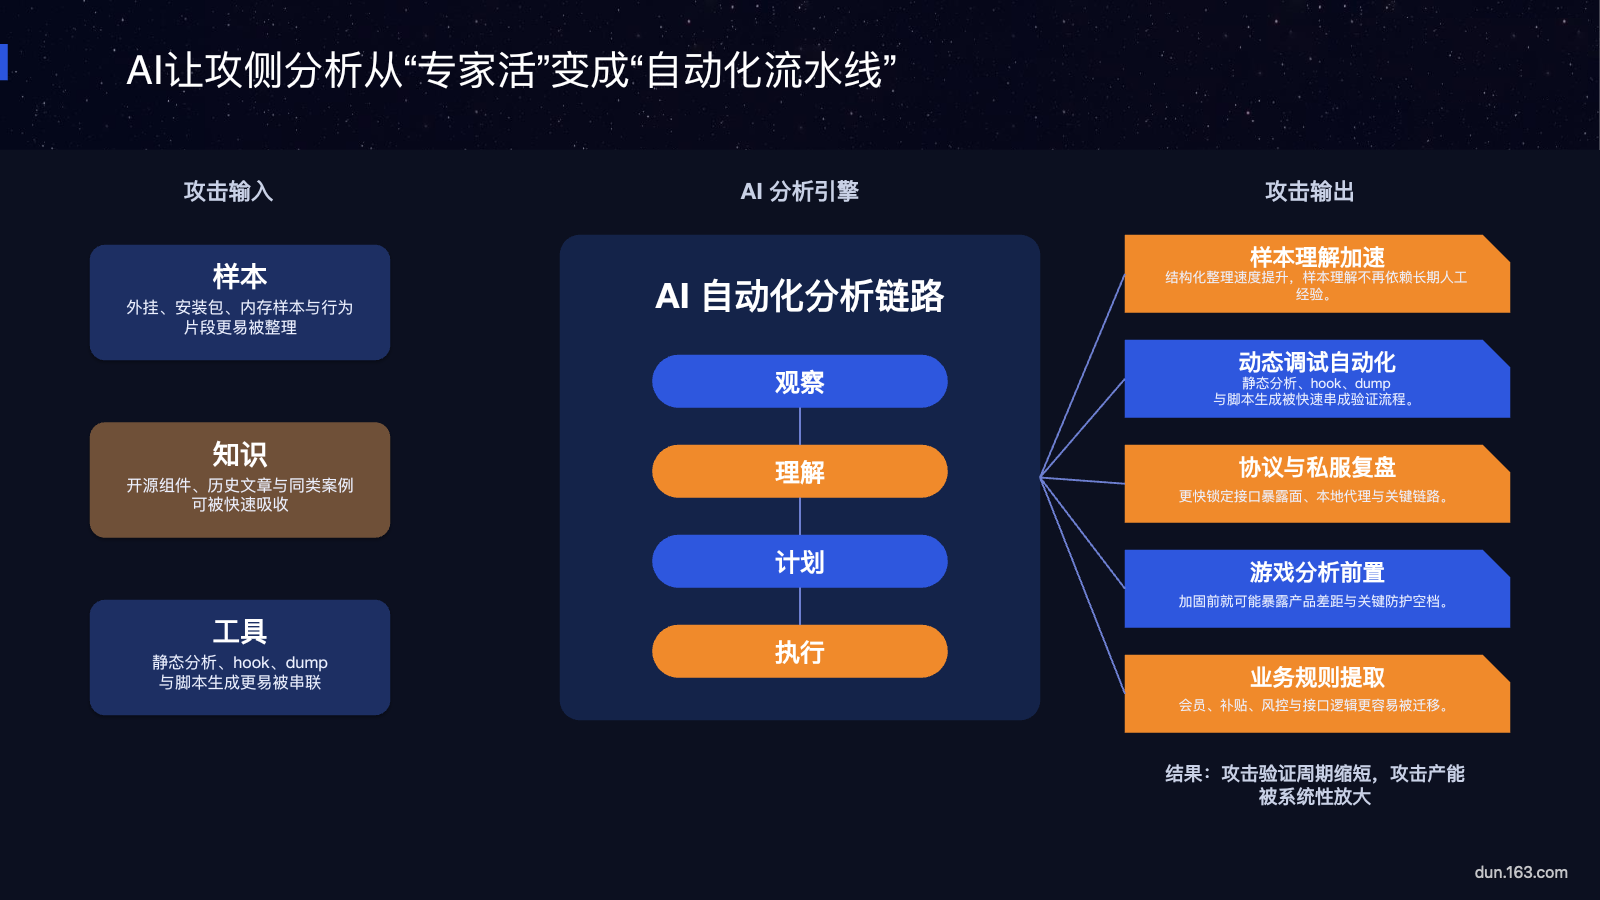
AI 自动化攻击链路:观察、理解、计划、执行
三、保护起点:资产分级
防护不能平均用力,先按「基础、重要、核心」三级给资产分级:
- 基础资产保完整:普通界面、一般配置与非关键资源,靠签名与完整性校验、防篡改守住交付完整性。
- 重要资产静态 + 运行时叠加:广告入口、展示条件、调度关系、SDK 初始化关联与关键校验,叠加运行时防护,避免广告链路被完整关联和稳定验证。
- 核心资产评估高强度保护:决定广告策略、渠道判断与业务结果的逻辑,评估代码下沉、VMP、Java2C 等组合,减少关键语义在客户端单一路径的完整暴露。
四、五层能力如何沿 AI 攻击链布防?
针对广告变现 App,五层能力沿 AI 攻击链这样落地:
- 事前识别:破解预分析、资产识别与基线测评,厘清哪些广告逻辑值得优先保护。
- 隐藏观察:运行时解密、环境检测、内存隐藏与 Hook 检测,减少广告调度行为被持续观察的机会。
- 打断理解:代码下沉、混淆、虚拟化与语义断层,让拆解出的代码难以还原广告业务语义。
- 诱导误判:增加广告链路分析结论确认的不确定性,消耗验证成本。
- 持续运营:行为上报、异常样本复盘与策略更新,让防护随攻击手法演进。
目标是让观察不完整、理解不连续、计划不可靠、执行不稳定——这是防护的方向而非承诺。
五、能力如何落到代码形态?
落到代码上,针对广告变现 App 的加固动作可覆盖加壳、混淆、VMP、动态保护、防篡改、防模拟执行、完整性校验、防调试、防 Hook 与防二次打包;涉及广告调度与支付逻辑时还可结合 Java2C 进一步降低语义暴露。防二次打包主要靠签名与完整性校验、防篡改,识别未经授权的包体变化,区分正版与盗版。
以网易智企·易盾应用加固为例,其能力覆盖上述去广告与二次打包场景,可结合资产识别结果定制策略,串联行为上报与异常复盘形成运营闭环。
六、为什么持续运营是保护的下半场?
攻击手法会学习、会迁移,一次发布前的静态保护难以长期顶住自我强化的分析流水线。持续运营要求:上线后持续收集行为上报,从异常样本复盘暴露点并更新策略;版本变化或系统环境升级时重新复测。
验收建议用同版本、同条件下的相对证据:对比加固前后,广告关键逻辑被定位、理解、计划与稳定复现的难度是否提升,正常广告展示与兼容性是否不受影响。
常见问题
Q1:广告逻辑已经做过混淆,是否就能防止 AI 去广告?
A:不能这样判断。混淆可降低静态可读性,但入口、调用关系和运行反馈仍可能形成连续理解,应叠加静态、运行时、完整性与服务端协同,并以同版本验收观察相对变化。
Q2:防去广告为什么还要关注二次打包?
A:去广告关注广告链路和结果是否被改变,二次打包关注正式应用是否被改造并传播,盗版可能替换广告位或植入恶意代码,两者应统一纳入完整性与渠道校验。
Q3:广告展示逻辑应该全部放到服务端吗?
A:不必全部搬离客户端。客户端仍需承担展示和交互,但关键配置、渠道和策略校验应放到服务端,避免客户端单点决定业务结果。
Q4:做了加固,就能保证不被去广告吗?
A:不能以此作承诺。加固的方向是抬高整体分析成本,效果应看同版本、同条件下分析难度与复现难度的相对变化。
如需评估广告变现 App 的暴露面,设计去广告与二次打包的加固和持续运营方案,可了解网易智企·易盾应用加固,申请试用。