过去几年,人脸核验防的是「拿照片糊弄摄像头」:打印照、手机屏、面具,拦住就算过关。现在对手换了工具——生成模型几秒钟造出一张不存在的人脸,换脸工具把别人的五官贴到自己的素材上,虚拟摄像头能替换摄像头输出的画面。攻击者不必站在镜头前,甚至不必有真实照片。这就是人脸防伪检测要接手的战场:判断交到平台手上的这张脸是不是真的。
本文分四条线:它在判断什么、要拦哪六类伪造、三道检测关口各管什么、单点方案为什么不够用。
一、人脸防伪检测到底在判断什么
人脸防伪检测判断的是一份人脸素材本身的真伪,不判断这个人是谁,也不判断他此刻是否在镜头前。
判断对象落在素材上。平台拿到的可能是头像照,也可能是实名资料里的证件照;这项能力看素材里有没有生成、换脸、修图、翻拍的痕迹,输出「正常」或「伪造」,伪造时给出风险类型。网易智企·易盾在人脸核验产品里提供的 DeepGuard 人脸鉴伪,做的就是这一层。
它常和另外两项能力混着问:
| 能力 | 回答的问题 | 判断对象 | 结论形态 |
|---|---|---|---|
| 活体检测 | 镜头前是不是活人 | 实时采集的过程 | 是否通过校验 |
| 人脸防伪检测 | 这张脸是不是真的 | 人脸素材的内容 | 正常/伪造+风险类型 |
| 实人认证 | 是不是本人 | 姓名、身份证号与本人是否一致 | 是否一致 |
三者不是替代关系:活体检测证明不了这张脸不是换上去的,鉴伪说明不了镜头前坐着谁,实人认证管不了素材是否合成。风控链路常见的做法,是三者按顺序叠加。
二、六类伪造攻击分别长什么样
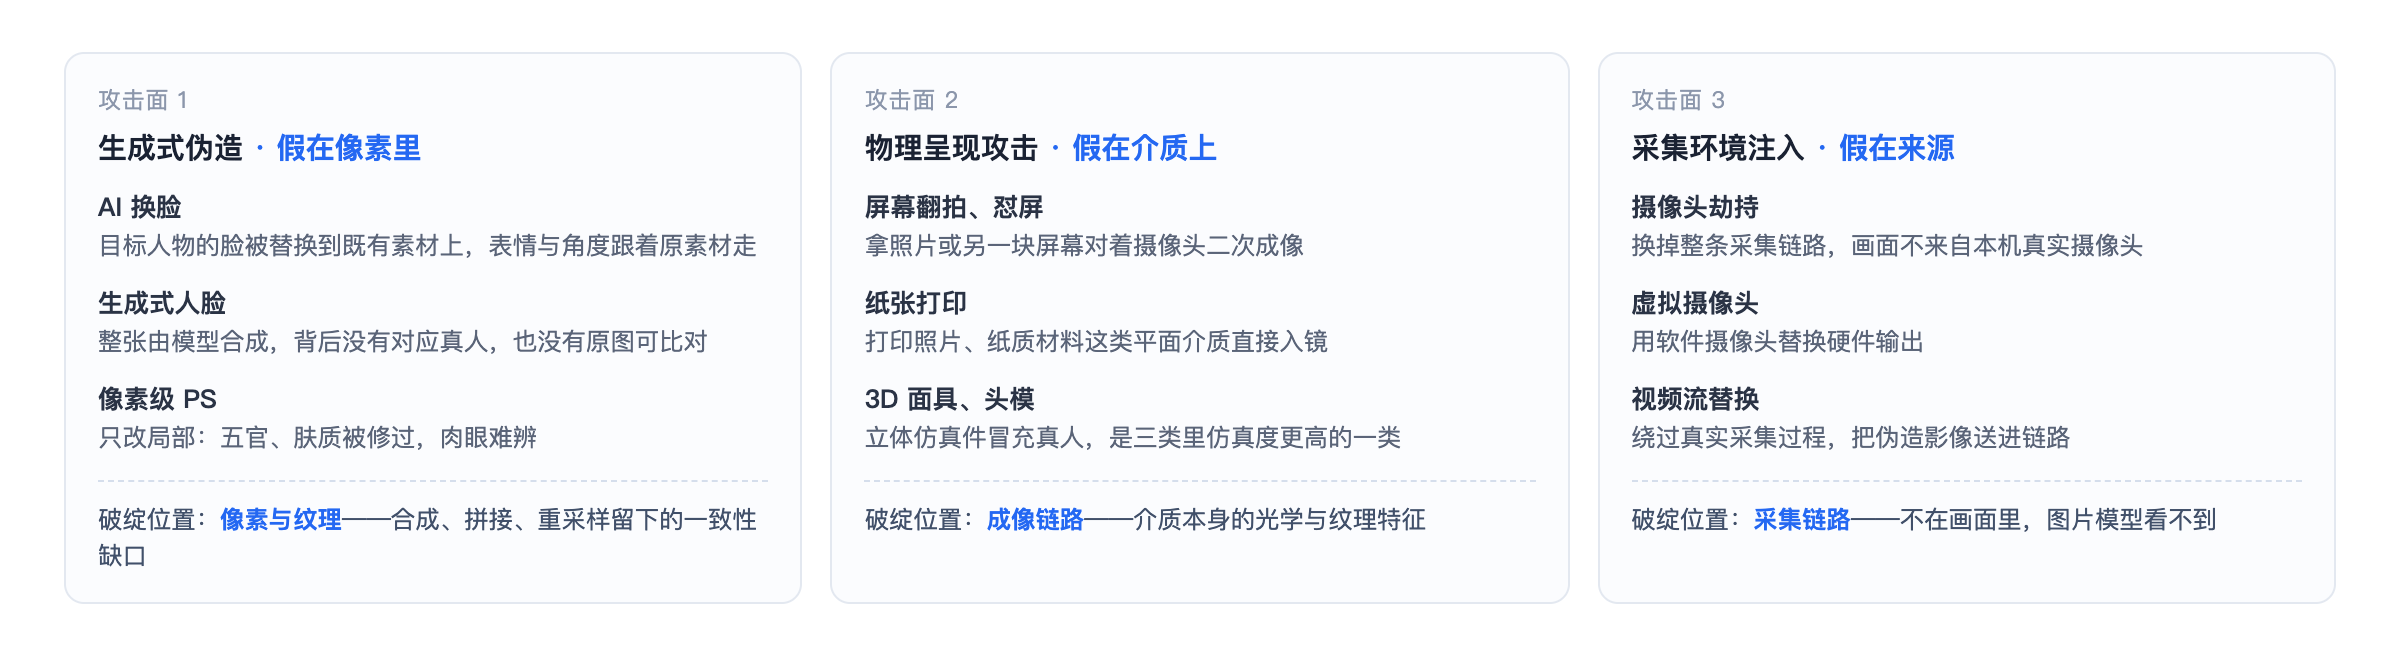
六类攻击分布在三个面上——两类生成式伪造、三类物理呈现攻击、一类采集环境注入,破绽留在不同位置(按攻击类别计;摄像头劫持、虚拟摄像头、视频流替换属于同一类攻击的不同手法)。
生成式伪造:假在像素里
AI 换脸把目标人物的脸替换到既有素材上,表情、角度跟着原素材走;套用现成模板的「AI换脸」把它做成批量成品。同一族里还有只改局部的像素级 PS:五官、肤质被修过,肉眼难辨。风险表现是伪造真实用户身份、绕过身份核验。
生成式人脸(AIGC 生成人脸)整张由模型合成,背后没有对应真人,也就没有「原图」可比对,常被用来包装不存在的人设。
物理呈现攻击:假在介质上
这类不合成人脸,而是拿别的东西冒充真人。屏幕翻拍、怼屏是拿照片或另一块屏幕对着摄像头拍;纸张打印用打印照片、纸质材料这类静态介质;3D 面具用面具、头模做出立体人脸。共同点是用非真人介质冒充真实用户,区别在介质本身:屏幕、纸张、立体面具,留下的痕迹不同。
注入攻击:假在采集链路上
攻击者不提供人脸,而是换掉整条采集链路。摄像头劫持、虚拟摄像头、视频流替换都属于这一族,风险表现是绕过真实采集、直接注入一段伪造影像。画面里的人脸可能完全正常,异常出在「这段画面是怎么来的」。
六类攻击落到结论上,标签只归三类:疑似深度合成人脸攻击、疑似「AI换脸」模板攻击、疑似翻拍人脸攻击——标签是判定归因,不是攻击清单。注入类攻击的异常落在环境侧,未必产出图像标签。
三、人脸防伪检测的三道关口:采集、判别、决策
采集管素材能不能用、链路可不可信,判别管这张脸哪里不对,决策管这一单该怎么处置。
采集关口:素材能不能用,链路可不可信
采集是前提,素材不合格、链路被替换,后面两步都失去意义。这一步要做图像质量检测、人脸检测与对齐、采集环境真实性判断:素材清晰、曝光正常、脸部无过黑过亮或光晕,多人脸默认检测面积最大的一张;端侧还要判断摄像头有没有被劫持(这一项属于方案侧的端侧检测,单张图片本身回答不了)。目前以人脸图片为主要检测输入,视频输入的开放情况以当前版本为准。
判别关口:一个攻击面一个检测口
判别是鉴伪主体,思路是一个模型不包打所有攻击。Deepfake 检测模型做语义理解与异常定位,看面部结构、五官关系、光影是否自洽;AI 水印识别模型识别生成图像的水印特征,作为辅助强信号交叉验证;人脸欺诈检测模型走静默活体,覆盖翻拍与窥屏、纸张打印与照片、3D 面具,并对摄像头劫持常见的运动模糊、黑边特征做专项优化;注入攻击环境检测负责摄像头劫持、设备伪造与视频流替换的环境侧判断。易盾用的是自适应人脸鉴伪算法:先学真人特征,再强化真假人脸差异。
决策关口:多个信号合成一个可执行结论
这一层属于方案编排:单份素材的图片检测给出的是「正常」或「伪造」两值结论与风险类型;把端侧环境、活体与风控一起纳入的整体方案,才会把结果落成三态。
决策要解决「多个模型各说各话,最后听谁的」。伪造概率、水印特征、活体特征、环境风险先汇总成综合评分,再由规则引擎、风险策略与 AI 决策模型出结论;结论分三态:真人通过、伪造拦截、风险提示,并带上风险类型、置信度与检测依据。
四、为什么只靠一种检测方式不够
单点检测有三处绕不过去的局限——痕迹会被新手法绕过、单点活体覆盖不到注入攻击、单模型缺少环境与行为信息。
局限一:伪造痕迹越来越少
传统做法依赖人工设计的特征:边缘融合异常、肤质纹理不一致、光影边界不自然。生成技术一迭代,这些瑕疵越来越淡。特征清单有限,生成方法开放,靠枚举痕迹防守天然落后半步。
局限二:单点活体盯得住介质,盯不住链路
传统活体主要针对照片、屏幕、面具这类呈现攻击,对 AI 换脸、视频注入、摄像头劫持有盲区:它看镜头前的东西,注入类攻击却不经过真实镜头。
局限三:单个模型给不出综合风险判断
以单个模型的输出为主要依据,等于放弃设备环境、行为特征、业务风险几层信息。同一张伪造素材,在新设备上伴随高频提交,和在老用户日常操作里,风险量级完全不同。
思路因此从「找痕迹」转向「理解人」:不穷举假,而是学习足够多的真人样本,偏离即异常,对没见过的伪造手法泛化更强。这不等于没有风险,误判与漏判都不会消失。
五、企业落地时可以先做什么
先把素材质量、核验组合、处置流程、上线验收这四件事定下来,再谈模型效果,落地成本更低。
一是把拍摄与上传规范写进前端引导。清晰、曝光正常、脸部不过黑过亮、无光晕、多人脸只检面积最大的一张,这些要求前置到拍摄页,省下的是事后反复补拍与逐单解释的成本。
二是按环节风险配核验组合。账号注册、登录、权益领取的风险等级不同,高危环节把人脸防伪检测、活体检测、实人认证叠起来,日常环节取一两项即可。
三是把三态结论接进处置流程。真人通过直接放行,伪造拦截留证阻断,风险提示走二次验证;一律拒绝会把误判成本转嫁给正常用户。
四是上线前用真实素材做验收。样本里既要有正常素材,也要有翻拍、换脸、生成式伪造样本,同时看漏判和误判。
除了自测,另有两类参照:中国信通院「可信 AI」人脸鉴伪专项评测中,易盾获「卓越级」;以及在网易云音乐、网易游戏等业务的日均百万级检测验证。
常见问题
问得较多的是它和活体、实人的分工,以及结论怎么用。
Q1:人脸防伪检测和活体检测是替代关系吗?
A:不是。活体检测判断镜头前是不是活人,人脸防伪检测判断素材是不是真的,实人认证判断是不是本人。动作校验说明不了这张脸不是换上去的。
Q2:只有一张人脸图片、没有视频,能检测吗?
A:能。目前以人脸图片为主要检测输入,图片清晰、曝光正常时结论更稳定。
Q3:判定为伪造之后,是不是应该直接拒绝?
A:不必一刀切。结论分三态:真人通过、伪造拦截、风险提示。风险提示可叠加活体检测、实人认证或人工复核再定;伪造拦截适合直接阻断并留证。
Q4:同一张脸换一份素材,为什么结论可能不一样?
A:鉴伪看的是素材本身,质量决定结论能不能用。分辨率偏低可能拿不到有效判定,过黑、过亮或带光晕会影响特征提取。
六、想先看看实际效果
判断一套鉴伪能力好不好,直接的办法是拿自己的素材跑一遍。
易盾 DeepGuard 人脸鉴伪提供在线体验,上传一张人脸图片就能看到判定结果与风险类型。想先用脱敏样本试一轮,可以从人脸鉴伪在线体验开始。