人脸核验的项目,功能联调常常两周就通了,卡住的常常是最后一公里:法务要材料,安全要说明,应用商店要隐私声明。产品经理把需求发给服务商,等回来的是几份宣传册加一句「我们都有」。项目就停在这里——代码写完了,量不敢放。
人脸属于敏感个人信息,采集与使用受《个人信息保护法》《数据安全法》与《人脸识别技术应用安全管理办法》约束。落到选型上,这句话很具体:人脸核验的隐私合规不是签一份合同,而是五份能拿出来、能对上实际接入的材料。
需要先界定这套材料的性质:上述法规没有规定一套名为「五份材料」的法定清单。五份是本文建议核对的对接材料,不是法定清单——具体哪些义务落在你方、哪些落在服务商,取决于双方的处理关系。
这五份材料的作用,是让法务审批有据可依,也是筛服务商的一道筛子——不是多加一道流程。下面按选型顺序逐份写要核什么、给不齐会卡在哪,最后写时点与边界。
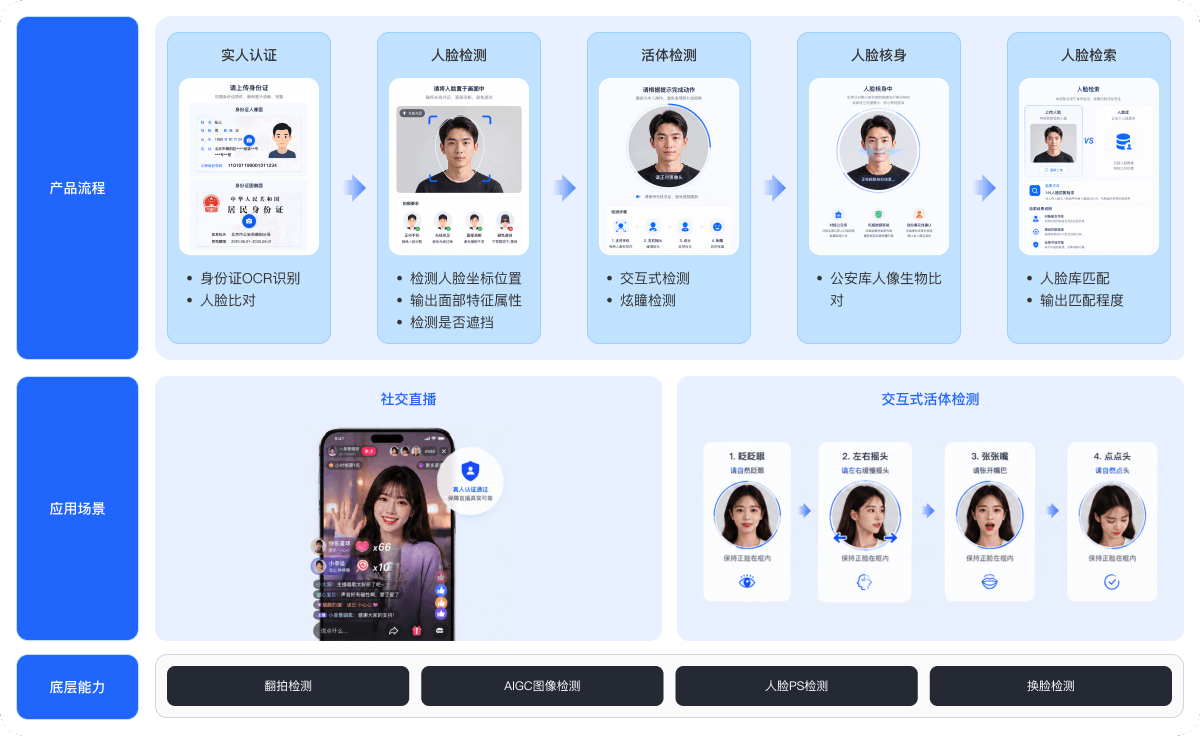
图注:一次人脸核验串起采集、鉴伪、比对与结果输出;合规材料要覆盖这条链路上每一段的数据处理。
材料一:隐私政策与告知模板
要核三件事能不能对上这一次核验:目的、方式、范围。目的写到具体场景——实名、账号找回、权益领取各有各的必要范围,「提升服务体验」「保障账户安全」这类写法什么也没说。方式说清形态:现场拍摄还是上传照片,过程影像留不留在本地。范围覆盖信息种类与保存期限,并交代不提供的后果,比如哪一步会做不下去。
给不齐,卡住的往往是审批:法务拿到的是一段通用条款,看不出这次采集的边界,只能退回。更麻烦的是时点——有的接入在告知与同意落地之前就让采集跑起来,用户看到弹窗时,画面已经传过一轮。文本写得再规范,也补不回这一段。
材料二:第三方共享信息清单
接入第三方核验能力后,要在《隐私政策》与《第三方共享信息清单》中披露七项。每一项都对应一个用户会追问的问题,写虚了就等于没写。
| 项目 | 要写到什么程度 |
|---|---|
| 产品 | 与合同、界面一致的产品名 |
| 信息类型 | 用户信息、设备信息、日志信息 |
| 信息名称 | 姓名、身份证号、人脸图像、面部识别信息(静态及/或动态) |
| 使用目的 | 对应到具体核验场景,不写「提升体验」 |
| 处理方式 | 委托还是独立处理、是否留存 |
| 公司名称 | 实际处理数据一方的工商全称,不写品牌名 |
| 隐私政策链接 | 可打开、版本可追溯 |
给不齐的后果,通常不是漏项,而是对不上:新接的一家没写进去,写了的那家早已下线。用户会追问、应用商店上架要审、合作方做合规尽调,看的都是同一件事——清单与实际接入是否一致。处理方式一栏写了「加密传输」,还不能说明双方的责任关系;委托处理还是独立处理,要在协议中另行写清。
材料三:涉及的信息类型清单
这一份主要给内部用:核对后台实际跑的数据流与清单对不对得上。六类要一类一类核对:姓名、身份证号、人脸图像、面部识别信息(静态及/或动态)、设备信息、日志信息。前四项不是每套接入都会全涉及——只做图片鉴伪,碰的是人脸图像与面部识别信息;叠身份证 OCR 或实人认证,才会出现姓名与证件号。设备信息与日志信息,要按实际接入能力核对具体涉及哪些信息、用于哪个环节——设备信息用于判断采集环境,日志用于排障、追溯与安全审计。列的时候不只写类别,还要写清哪一项对应哪个环节——不做那一步核验,就不该采那一类。
给不齐的后果,漏项多在后两类。人脸图像写了,面部识别信息(静态及/或动态)没写;设备信息与日志信息被当成「技术数据」不披露。清单少一项,隐私政策里的授权范围与后台实际跑的逻辑就是两套,用户在设置里看到的和真实发生的对不上。
材料四:传输与存储说明
要核四段:传输是否全程加密,密钥与数据是否分开管理;人脸图像与面部识别特征是否分级保存,调用是否留审批;采集、比对、调阅、导出、删除这几类事件,必要日志是否完整、是否需要保留过程影像,能不能按人、按时间、按单号查;工单与报表是否脱敏,原图会不会随工单流转。还有一条常被跳过:到期处置要写成规则,而不是「按需保存」。
有两条可按《人脸识别技术应用安全管理办法》直接核:人脸信息原则上应存储于人脸识别设备内,不得通过互联网对外传输,法律、行政法规另有规定或取得个人单独同意的除外;保存期限不得超过实现处理目的所必需的最短时间。
给不齐的后果,要到出问题时才显出来:系统里能查到这张图,查不到谁看过、为什么看。审计要记录,临时补不出来——记录的价值在于当时生成。另一处盲区在日志:日志里带原图地址、带证件号,等于把敏感信息复制到防护更弱的地方。
材料五:角色与责任界定
要核一句话:谁是个人信息处理者,谁是数据处理者。网易智企·易盾在人脸核验中作为数据处理者,按客户指示处理数据;采集方仍是个人信息处理者,告知同意、最小必要、共享清单的义务不因接入而转移。这句话要写进合同,也要写进内部的上线评审——不少团队以为接了服务商,合规责任也一并交出去了。
两类情形别混:委托处理与向其他个人信息处理者提供人脸信息,在《个人信息保护法》里义务不同——前者靠委托合同约定处理目的、期限、方式与转委托限制,后者需向个人告知接收方并取得单独同意。
另一条落在你方:处理人脸信息前,事前进行个人信息保护影响评估、记录处理情况,是无条件的前置动作,与规模无关;人脸信息存储量达到规定门槛时,另有备案手续要办。两件事条件不同,不要混成一件事。服务商只能配合,应能提供你方履行义务所需的材料。
给不齐的后果:合同里只写「乙方负责数据安全」,出事时责任切不开。用户投诉找的是 App,不是服务商;应用商店的问询发给的也是 App。责任界定缺失不会让问题变多,但会让每一次问题都变成一次内部争论。
时点:处理之前完成告知与同意
五份材料齐了,还要看时点。在采集、处理人脸信息前完成适用的告知与同意;反了,前面五份都只是事后追认。
验收方法很简单:拿干净手机走一遍首次核验,看告知什么时候出现、采集什么时候启动。告知与采集同屏,放在触发页;人脸处理、第三方共享、过程留痕分开授权,不默认勾选;留三样记录——告知文本版本号、同意时间、同意渠道。测试包与线上包走同一套流程,否则灰度阶段看到的和放量之后不是一回事。
边界:材料齐全不等于过审
五份材料解决的是「该核什么」,不解决「能不能过」。材料齐不齐是可以当场核对的事实;合不合规还要看实际的数据处理与保护措施,不由服务商自我认定,也不由采购方自我认定。
材料齐全也不等于采集必要。范围写宽了,五份再全也是多采——信息类型清单越长,越要回头问每一类对应哪个环节。材料还有时间性:三个月前的清单对不上今天的接入,新增或下线一家,清单要跟着改。
人脸核验常见问题
Q1:人脸核验的五份材料,最容易被漏的是哪一份?
A:角色与责任界定。前四份通常有模板可套,这一份要双方坐下来写清谁是处理者、谁是数据处理者,模板套不出来。共享清单里最容易写虚的,是处理方式与公司名称两栏。
Q2:只做「是不是本人」的比对,范围很小,也要五份吗?
A:要,但可以写短。只接一家核验服务,共享清单只有一行;告知可以短到一屏,但不能没有。义务不因范围小而免除,处理前的告知与同意也不能省。
Q3:材料由谁出?服务商给模板,还是我们自己写?
A:告知文本与隐私政策由采集方对外发布,服务商提供能力说明与共享清单需要的栏目内容;责任界定要双方签。签完不等于免责,采集方的义务仍在。
Q4:这五份什么时候要?
A:发版前定稿,联调前拿到。联调结束再要,改动会全部压进发版前那一周。
把五份材料当一张空表
五份材料的用法不是收齐了塞进合同附件,而是当成一张空表,让对方逐栏填。空着的栏位不会自己消失,最后都变成上线后自己承担的部分。
材料逐栏填完,选型基本就定了;想接着看鉴伪与活体检测怎么接进人脸核验,可以从人脸核验与活体检测方案开始。