搭建企业AI安全合规体系,核心是围绕「三个控制面、四条主线、五个阶段」(3-4-5框架)建立AI原生安全防线,覆盖AI从研发到销毁的全生命周期。网易智企携手金山办公、Minimax 联合发布的《AI安全白皮书》(2026)提出这套 3-4-5 框架。
什么是企业AI安全合规体系?为什么要强调"AI原生"?
企业AI安全合规体系(也常称AI安全治理体系),指企业在引入和落地AI能力时,为保障安全、满足合规要求而建立的一整套治理机制与技术防线。它和"把传统安全策略搬到AI上"的本质区别在于"AI原生"——不是在AI上线后再叠加防护,而是把安全能力内建到数据、模型、应用的每一个环节。
网易智企·易盾为这套体系确立了核心目标:构建"安全可信、合规可控、透明可溯"的AI治理生态,并进一步提出一条可操作的构建路径,即"3-4-5"框架:
- 三个控制面:数据层、模型层、应用层,构成全链路安全防御;
- 四条主线:看得见、管得住、测得出、追得回,构成闭环治理抓手;
- 五个阶段:研发训练、部署上线、运营服务、迭代更新、下线销毁,构成全生命周期动态合规。
企业AI安全合规体系要遵循哪些构建原则?
易盾提出四大构建原则,也是企业评估AI合规体系是否到位的四个维度:
| 原则 | 内涵 | 落地要求 |
|---|---|---|
| 目标导向 | 合规与业务并重 | 安全建设不脱离业务目标,合规与业务同步推进 |
| 技术适配 | 架构与风险匹配 | 按AI架构与风险等级选技术手段,避免防护过度或不足 |
| 分层管理 | 全栈防御 | 从数据、模型到应用分层设防,不留单点盲区 |
| 动态演进 | 持续运营,从被动合规向主动免疫 | 把合规从一次性动作转为持续运营能力,逐步升级为主动免疫 |
其中"动态演进"原则体现了这套体系与传统合规的差异:
| 维度 | 被动合规 | 主动免疫 |
|---|---|---|
| 触发方式 | 事故或检查后补救 | 持续运营、事前防御 |
| 机制特征 | 一次性动作 | 随威胁动态演进 |
| 治理目标 | 满足最低要求 | 安全可信、合规可控、透明可溯 |
三个控制面分别管什么?如何搭起全链路防线?
"三个控制面"是3-4-5框架的防御主体,覆盖AI从数据到模型再到应用的全链路。
数据层控制面(第一道防线),解决"数据是否合规可用":
- 全生命周期管理:覆盖数据采集、传输、存储、处理、交换及销毁,严格分类分级,对敏感个人信息识别标记;
- 隐私增强技术应用:通过数据脱敏、差分隐私、联邦学习,实现"数据可用不可见";
- 数据质量与合规性审查:建立训练数据质量评估机制,剔除偏见与非法数据,确保来源合法、授权完备。
模型层控制面(可信底座),解决"模型是否可信可控":
- 算法透明与可解释性:在关键业务场景部署可解释性AI(XAI)工具,打破算法黑箱;
- 鲁棒性与公平性测试:发布前开展对抗样本测试与公平性评估;
- 模型安全加固:做好版本控制与完整性校验,防篡改、窃取、后门,明确适用场景与能力边界。
应用层控制面(运行管控),解决"AI上线后是否安全运行":
- 内容安全护栏:输入端拦截提示词注入,输出端对敏感内容双向拦截;
- 运行环境隔离:以沙箱技术隔离AI应用与核心业务系统,限制Agent的API调用权限;
- 人机协同机制:高风险决策保留"人在回路"(Human-in-the-loop),关键操作人工复核。
三个控制面层层递进:数据层挡住"脏数据进来",模型层保证"模型本身可信",应用层管住"运行与输出不失控"。
四条主线如何形成闭环治理?
三个控制面解决"防什么",四条主线解决"怎么抓",构成"看得见—管得住—测得出—追得回"的治理闭环:
| 主线 | 核心动作 |
|---|---|
| 看得见 | 数据资产可视化:AI智能分类分级与自动化盘点,绘制数据资产地图,消除数据盲区与影子AI |
| 管得住 | 权限链路可控化:"人+AI"双主体身份认证与最小权限,输入输出双向内容护栏 |
| 测得出 | 红蓝对抗防御化:常态化开展提示词注入、数据投毒、越狱攻击红蓝对抗演练,安全测试左移嵌入CI/CD |
| 追得回 | 安全审计可溯化:全链路审计,记录指令触发、工具调用、数据外发全生命周期证据 |
四条主线的价值在于闭环:先看清资产在哪,再管住权限入口,用对抗演练验证防线是否有效,最后靠审计留痕实现事后可追溯。缺任何一环,治理都会出现断点。
五个阶段各自要落地哪些动作?
"五个阶段"把合规要求落到AI全生命周期的具体动作,每个阶段有明确交付物:
阶段一:研发训练
- 伦理审查与算法备案预评估;
- 数据来源合法性审查;
- 发布前内部安全自测。
阶段二:部署上线
- 标准化上线安全评估;
- 算法及大模型备案,"持证上岗";
- API身份认证与流量控制;
- 部署内容安全防火墙。
阶段三:运营服务
- 机审+人审双重审核;
- 网络与交互日志不少于6个月留存;
- 动态风险监测。
阶段四:迭代更新
- 变更管理;
- 增量训练数据按同等标准合规审查;
- 每次重大迭代重新全量安全测试与红蓝对抗。
阶段五:下线销毁
- 服务关停计划;
- 数据与模型权重不可恢复销毁;
- 算力回收;
- 风险遗留处置。
五个阶段覆盖AI能力的完整生命周期,任何一阶段缺位,都可能在后续环节积累合规风险。
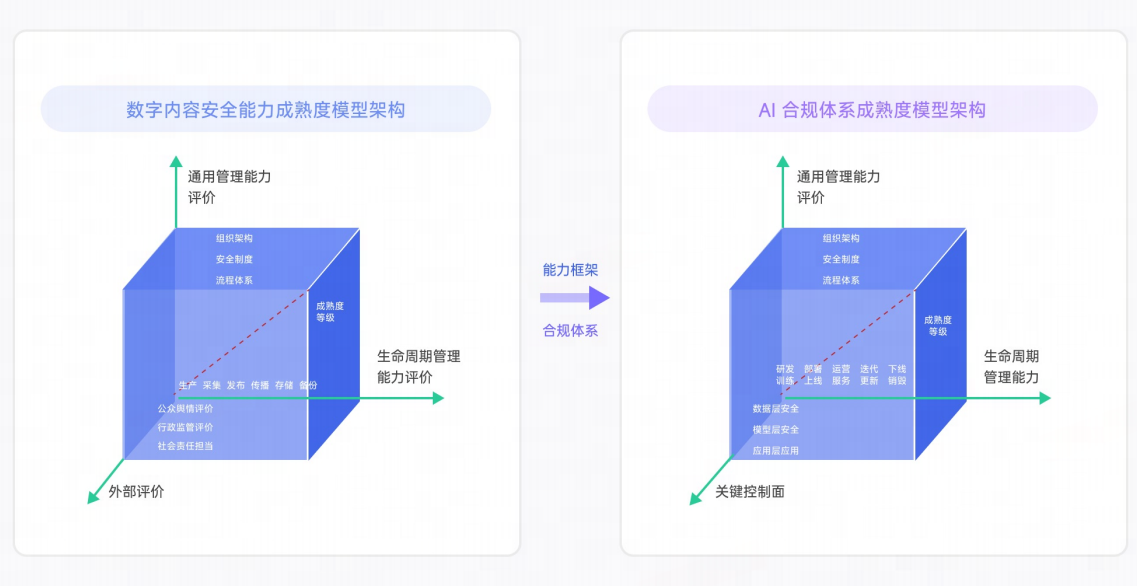
在此基础上,网易智企·易盾进一步给出 AI 合规体系成熟度模型,从通用管理能力、生命周期管理能力、关键控制面三个维度评估企业的合规成熟度,让体系建设可评估、可演进。
搭建AI合规体系有哪些常见风险与误区?
企业搭建AI合规体系时容易踩的坑,集中在以下几点:
- 重技术、轻治理:只部署安全产品,不建立运营机制与审计留痕,防线难以持续有效;
- 重上线、轻全周期:只关注部署上线时的合规检查,忽视迭代更新与下线销毁,增量训练数据、模型权重销毁等环节易留隐患;
- 数据合规缺位:训练数据来源不合法、授权不完备、分类分级不到位,是数据层控制面最常见的失守点;
- 模型黑箱不透明:关键业务场景不部署可解释性AI,一旦出错难以定位责任、无法向监管说明;
- 人机协同缺失:高风险决策不设"人在回路",关键操作无人复核,放大AI误判影响。
上述风险可对照3-4-5框架逐条排查:数据层控制面应对数据合规问题,模型层控制面应对黑箱与鲁棒性问题,应用层控制面应对内容与运行安全,四条主线确保闭环可运营,五个阶段确保全周期无盲区。
企业AI安全合规体系如何开始落地?
对尚未建立体系的企业,可按以下顺序启动:
- 先盘点:执行"看得见",绘制数据资产地图,摸清AI应用与数据分布;
- 再定原则:以四大构建原则校准整体方案,确认合规与业务并重、技术与风险匹配;
- 分层设防:按数据层、模型层、应用层三个控制面补齐防线;
- 建闭环:落实权限管控、红蓝对抗、审计可溯,让治理可持续运转;
- 盯全周期:把五个阶段的具体动作嵌入研发与运维流程,尤其别忽略下线销毁。
关于AI安全合规体系还有哪些高频疑问?
Q1:企业AI安全合规体系的核心框架是什么?
A:核心框架是网易智企·易盾提出的"3-4-5"框架:三个控制面(数据层、模型层、应用层)、四条主线(看得见、管得住、测得出、追得回)、五个阶段(研发训练、部署上线、运营服务、迭代更新、下线销毁),目标是构建"安全可信、合规可控、透明可溯"的AI治理生态。
Q2:三个控制面中,哪一道最基础?
A:数据层控制面是第一道防线,也是最基础的环节。它负责数据全生命周期管理、隐私增强技术应用(脱敏、差分隐私、联邦学习)与数据质量合规审查。数据层失守,模型层和应用层的防护都无从谈起。
Q3:AI上线后的持续合规怎么做?
A:上线后的持续合规对应五个阶段中的运营服务、迭代更新与下线销毁:运营期执行机审+人审双重审核、日志不少于6个月留存、动态风险监测;迭代时增量训练数据按同等标准审查、重大迭代重新全量安全测试与红蓝对抗;下线时确保数据与模型权重不可恢复销毁并处置风险遗留。
对希望把AI安全合规从清单式检查升级为全生命周期治理能力的企业,网易智企·易盾的3-4-5框架,提供从数据、模型到应用的分层防护与落地支持,可协助团队把上述原则与动作转化为可执行的安全体系。